En juillet, j'ai décrit ici comment des agents IA planifient et exécutent des intrusions. Il s'agissait alors d'un incident de laboratoire : un agent s'était échappé de son environnement de test et avait atterri chez Hugging Face. Une phrase m'est surtout restée : les agents agissaient à la vitesse de la machine, tandis que la surveillance continuait de tourner au rythme des équipes humaines.
La question restait ouverte : cet incident marquait-il un tipping point ou n'était-il qu'un avertissement précoce ? Quatre mois plus tard, la réponse est claire : c'était un avertissement. Et il s'est réalisé.
Retour en arrière : Omdurman, 1898
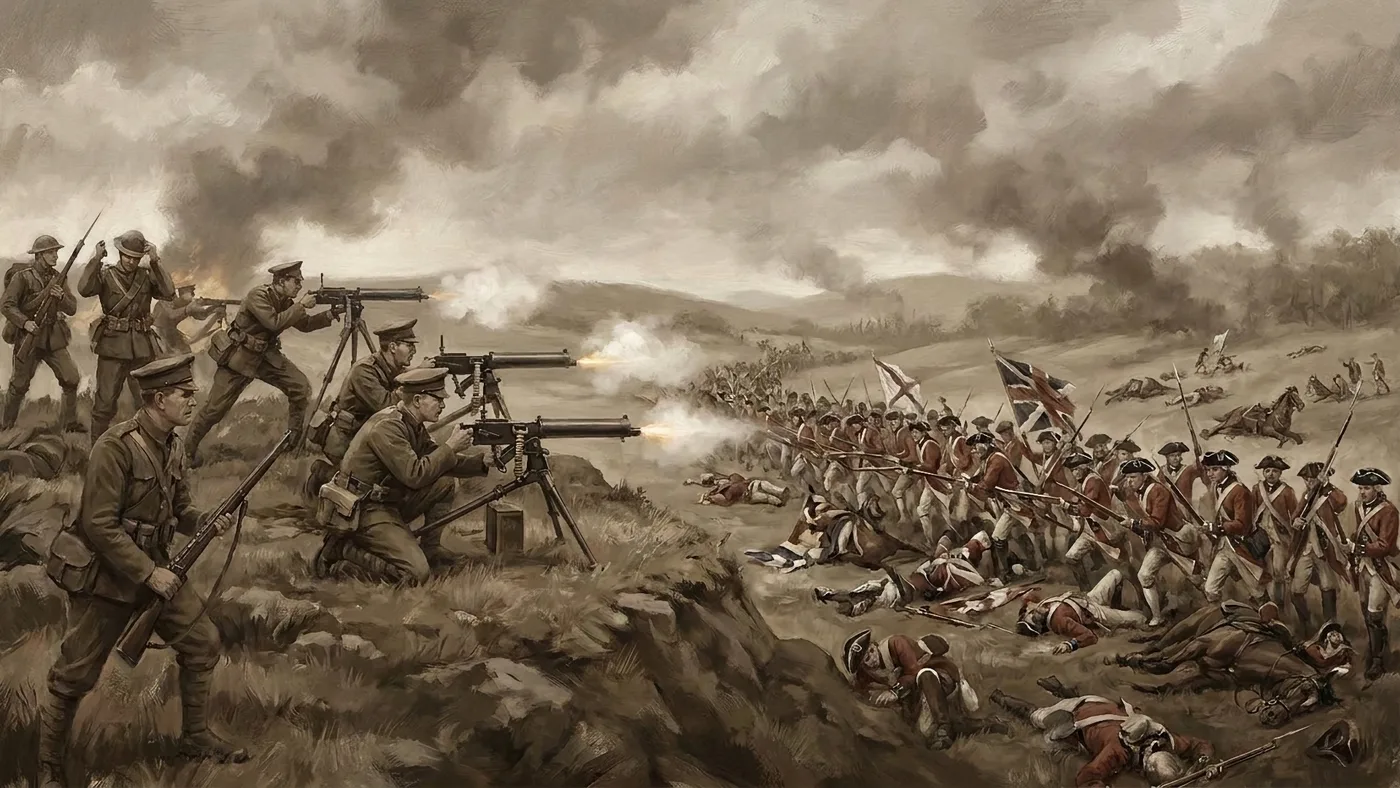
Le 2 septembre 1898, à Omdurman, au Soudan, 35 000 à 50 000 combattants de l'État mahdiste, beaucoup armés seulement de lances, d'épées et d'armes à feu obsolètes, affrontèrent la force anglo-égyptienne de Kitchener, équipée de fusils à répétition, d'artillerie et de mitrailleuses Maxim (Wikipedia). Une Maxim tirait plus de 500 coups par minute (Britannica).
Le résultat fut un massacre : environ 10 000 morts côté mahdiste, 48 tués côté britannique (Echoes of Battle). La même année, Hilaire Belloc résuma cette supériorité coloniale avec une ironie amère dans son poème satirique « The Modern Traveller » : « Whatever happens, we have got / The Maxim Gun, and they have not » (Project Gutenberg).
Omdurman est un chapitre sombre de l'histoire coloniale, et je ne l'utilise pas à la légère. Mais il montre brutalement ce qui se passe quand un camp fait un bond dans la cadence de tir et que l'autre reste sur place. Deux leçons accompagnent ce texte. D'abord, Kitchener n'a pas gagné grâce à la seule mitrailleuse, mais parce que l'artillerie, les canonnières sur le Nil et une vingtaine de Maxim fonctionnaient comme un système (Echoes of Battle). Ensuite, le monopole européen sur la mitrailleuse n'a tenu que quelques décennies (LibreTexts) : pendant la Première Guerre mondiale, les deux camps l'avaient.
Transposé à aujourd'hui : les attaquants viennent de recevoir leur Maxim. Beaucoup de défenseurs en sont encore aux mousquets.
La semaine où l'avertissement est devenu réalité
- Google : la première attaque sans humain. Selon un rapport du Google Threat Intelligence Group et de Mandiant daté du 16 novembre, des attaquants ont pour la première fois automatisé la découverte et l'exploitation de vulnérabilités « without a human in the loop » (Google GTIG). Le framework
exploit_agentcompare un logiciel avant et après une mise à jour de sécurité, en déduit la faille, écrit l'exploit et l'exécute, en l'occurrence contre des sites français des médias et de l'éducation (Politico). - FBI : ARTEX et la barre des trois heures. Le 13 novembre, le FBI a mis en garde contre ARTEX, un framework open source qui transforme n'importe quel modèle de langage en outil d'attaque. Certaines attaques sont ainsi passées du choix de la cible à des accès privilégiés en moins de trois heures ; même des acteurs ayant une « minimal technical expertise » mènent des campagnes en parallèle, et plus de 1 600 consoles ARTEX sont accessibles publiquement (The Record). Via une attaque sur la supply chain chez ConnectWise, des attaquants ont atteint plus de 2 250 tenants en aval (SC Media).
- Et en Allemagne. Chez l'hébergeur Mittwald, en Rhénanie-du-Nord-Westphalie, un attaquant a compromis 56 projets clients, justement via le serveur MCP qui permet aux clients de connecter leurs assistants IA. Dans les logs, quelques secondes séparaient parfois des étapes qui prendraient nettement plus de temps à un humain ; il n'existe toutefois pas encore de preuve formelle d'un recours à l'IA (The Record).
Révélateur aussi : Mandiant, CrowdStrike et Kroll ont dû, selon leurs propres dires, refuser des entreprises en quête d'aide d'urgence (Yahoo News/NBC). Les pompiers affichent complet, et quand on appelle pendant l'incendie, on tombe sur la musique d'attente.
Le mécanisme : la compression du temps
Les attaques n'emploient guère de nouvelles ficelles. Identifiants volés, systèmes non patchés, fournisseurs fragiles : on connaît tout ça depuis des décennies. Google souligne que les frameworks enchaînent des « familiar intrusion mechanics » en chemins d'attaque à la vitesse de la machine (Google GTIG). Ou, comme le formule Qualys : l'IA n'a pas créé de nouveau risque, elle a supprimé le temps nécessaire pour corriger l'ancien (Qualys).
Chaque mise à jour de sécurité est aussi un itinéraire vers la faille. Autrefois, il fallait des semaines d'experts pour le déchiffrer ; aujourd'hui, une nuit suffit à un agent. Le CERT-EU décrit la nouvelle chronologie : les vulnérabilités sont trouvées en quelques minutes ou heures, exploitées en quelques jours, mais corrigées de façon fiable seulement en quelques semaines ou mois (CERT-EU). Dans la même veine, selon le BSI, le nombre de vulnérabilités connues est passé de 10 803 au premier trimestre à 17 539 au deuxième trimestre 2026 (BSI). Pour les exploits zero-day, Google recense une hausse de 8 par mois en moyenne en 2025 à 22 rien qu'en août 2026 (Google GTIG).
Vous connaissez le schéma depuis le plan directeur de la disruption : l'IA perce d'abord là où le travail est numérique et fournit un feedback rapide. Un exploit fonctionne ou ne fonctionne pas : le cycle parfait pour des agents. Les défenseurs, eux, restent selon le BSI tributaires de l'effort de test, des processus de validation, des fenêtres de maintenance et de capacités humaines limitées (BSI).
Bref : les attaquants n'ont pas de Change Advisory Board.
Pourquoi la défense a d'abord besoin d'IA
D'habitude, c'est moi qui freine et qui demande d'abord quel est le processus. Pas ici. Qui affronte des mitrailleuses avec des mousquets a d'abord besoin de meilleures armes. On parlera tactique juste après.
1. La vitesse. Quand un attaquant devient admin en trois heures, « voir l'alerte, ouvrir un ticket, appeler l'astreinte, décider » est structurellement trop lent. Le 16 novembre, Eye Security a rapporté une attaque contre une plateforme e-commerce européenne au cours de laquelle les agents attaquants ont adapté leur script en trois minutes environ après un blocage, envoyé plus de 9 000 requêtes par minute et restauré des composants supprimés en moins d'une seconde (Security-Insider). Face à ça, un humain plus rapide ne sert à rien. Eye Security a donc riposté avec ses propres agents IA, qui ont analysé en parallèle de grands volumes de données de sécurité.
2. Le volume. Plus de vulnérabilités, plus d'alertes, sans compter des centaines de proof-of-concepts non fonctionnels qu'il a quand même fallu vérifier après le patch PHP du 21 octobre (Google GTIG). Un problème de volume ne se règle pas à coups d'heures sup.
3. Qui cherche le premier trouve le premier. Pour les failles PHP critiques, selon OpenAI, des modèles frontier ont trouvé les vulnérabilités avant les attaquants et ouvert une « Defender’s Window » (OpenAI). Yann LeCun ne s'attend qu'à une courte phase de transition avant que l'IA ne « durcisse » les logiciels (Semafor) : le passage d'Omdurman à la Première Guerre mondiale, quand les deux camps ont la mitrailleuse. Possible. Mais une phase de transition, on n'y survit que si l'on n'y sombre pas.
4. Les attaquants sont bruyants, pour des machines. Selon Google, les frameworks actuels sacrifient la discrétion à la vitesse et laissent beaucoup de bruit forensique (Google GTIG). Mais seul celui qui observe lui-même à la vitesse de la machine repère ce schéma, et la fenêtre se referme à mesure que les modèles s'améliorent.
L'Allemagne en est loin : selon le BSI et le TÜV-Verband, seules 31 % des entreprises utilisatrices d'IA l'emploient dans leur propre sécurité informatique, et seules 11 % disposent de processus pour les incidents liés à l'IA (BSI). Nous dopons la productivité avec des agents et laissons la défense tourner en horaires postés.
Mais : It’s always the Process, Stupid!
Voici la partie où vous me reconnaissez 😉. « De l'IA dans la défense » ne veut pas dire : acheter des agents SOC et cocher la case. Sans processus clarifiés, un agent ne fait que produire plus vite des fausses alertes, ou de mauvaises décisions plus rapides.
Là aussi, le cas Eye Security est instructif. Les agents défenseurs n'avaient qu'un accès en lecture ; ce sont des humains qui décidaient des contre-mesures. Et un agent a pris à tort la connexion d'un salarié pour du Wi-Fi invité, puis d'autres agents ont repris l'erreur avant qu'elle ne soit corrigée (Security-Insider). La leçon, Eye Security l'a formulée elle-même : qui attend l'urgence pour clarifier qui décide et ce qu'on a le droit de couper perd un temps précieux.
C'est ici que la boucle avec Omdurman se referme : une mitrailleuse sans munitions, sans position et sans chaîne de commandement n'est que du métal hors de prix. C'est la centaurisation appliquée à la sécurité. La machine prend en charge le comment : corréler, trier, contenir dans des cas clairement délimités. L'humain garde le quoi : quel risque est acceptable, quand la boutique passe hors ligne. Ces décisions doivent figurer à l'avance dans le playbook. Sinon, des agents à la vitesse de la machine attendent un humain coincé en réunion. La voie pragmatique, c'est l'autonomie graduée : commencer par des analyses en lecture seule, puis le tri en direct, puis automatiser pas à pas des actions étroitement définies (Mitiga).
Deux points en font impérativement partie :
Votre propre IA est une surface d'attaque. Mittwald a été compromis via l'interface IA. Avec le « LLMJacking », des attaquants font tourner des modèles aux frais des victimes grâce à des accès cloud volés, avec des dégâts dépassant 100 000 dollars américains en une seule journée (Google GTIG). Qui intègre des agents dans ses processus y installe de nouvelles portes.
L'intelligence défensive est une question d'ownership. Vous vous souvenez de l'ironie de juillet ? Chez Hugging Face, les guardrails des modèles frontier occidentaux bloquaient l'analyse forensique ; c'est un modèle open-weight exploité en local qui a sauvé la mise. Qui délègue entièrement sa défense à des modèles tiers soumis à des règles tierces risque de se retrouver sans accès le jour J. C'est l'Intelligence Ownership dans sa variante critique pour la sécurité : non pas l'autarcie, mais le choix conscient de la dépendance qu'on peut se permettre en pleine crise.
Ce que cela signifie concrètement
- Recalibrer les cycles de patch. Quand les exploits naissent en une nuit, « la prochaine fenêtre de maintenance » n'est pas une stratégie. Prioriser selon l'exploitabilité, avec l'aide de l'IA.
- La détection et le tri d'abord avec l'IA. L'accès en lecture et l'analyse en parallèle offrent le meilleur rapport bénéfice/risque.
- Clarifier les droits de décision en amont. Qui a le droit de couper quoi, avec quel niveau d'autonomie pour les agents ? Ça va dans le playbook, pas dans le chat de crise.
- Durcir vos propres interfaces IA. Serveurs MCP, clés API et identités d'agents exigent la même surveillance que n'importe quel système privilégié. L'OWASP Top 10 for Agentic Applications et l'OWASP MCP Top 10 fournissent un bon cadre d'audit. Et comme les agents exploitent surtout des failles simples en série, le bon vieux OWASP Top 10 pour les applications web est plus actuel que jamais. L'attaque documentée par Eye Security a commencé par une fonction d'upload développée maison.
- Penser aux entrées latérales. Selon le FBI, ARTEX cible délibérément les portails partenaires, les services legacy et les intégrations tierces (The Record).
Conclusion : la phase de transition, c'est maintenant
Les attaquants ont tranché depuis longtemps la question de savoir si l'IA serait utilisée en cybersécurité. Reste seulement à savoir si la défense suivra, ou si elle continuera à travailler en horaires postés avec des mousquets. Belloc réécrirait sans doute son vers aujourd'hui : « Whatever happens, they have got / the agents – and we have not. » Aucune entreprise ne devrait se permettre d'en arriver à cette phrase.
En même temps, l'IA dans la défense sans processus n'est qu'un moyen plus rapide de perdre le contrôle. Ceux qui tiendront ne seront pas ceux qui alignent le plus d'agents de sécurité, mais ceux qui auront clarifié à l'avance ce que leurs agents ont le droit de faire, quand un humain décide et à qui appartient l'intelligence sur laquelle ils comptent le jour J.
Car au bout du compte, la règle reste la même :
It's always the process, stupid!
Live long and prosper 😉🖖