Im Juli habe ich hier beschrieben, wie KI-Agenten Einbrüche planen und durchführen. Damals ging es um einen Laborvorfall: Ein Agent brach aus seiner Testumgebung aus und landete bei Hugging Face. Hängen geblieben ist mir vor allem ein Satz: Die Agenten handelten in Maschinengeschwindigkeit, während die Überwachung weiterhin im menschlichen Schichtbetrieb arbeitete.
Offen war damals, ob der Vorfall einen Tipping Point markiert oder nur eine frühe Warnung ist. Vier Monate später ist die Antwort klar: Es war eine Warnung. Und sie ist eingetroffen.
Ein Blick zurück: Omdurman, 1898
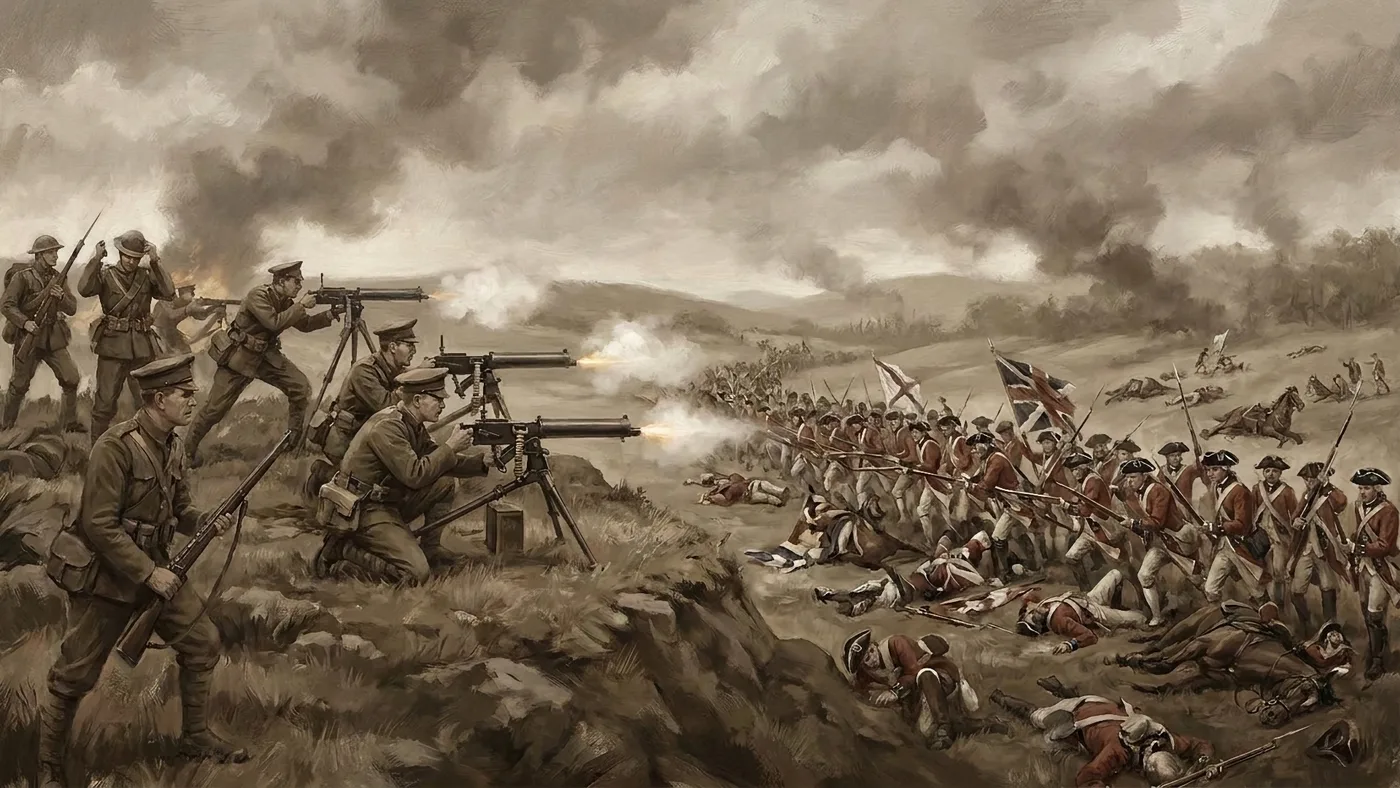
Am 2. September 1898 trafen bei Omdurman im Sudan 35.000 bis 50.000 Kämpfer des Mahdi-Staates, viele nur mit Speeren, Schwertern und veralteten Feuerwaffen, auf Kitcheners anglo-ägyptische Truppe mit Repetiergewehren, Artillerie und Maxim-Maschinengewehren (Wikipedia). Ein Maxim feuerte über 500 Schuss pro Minute (Britannica).
Das Ergebnis war ein Massaker: rund 10.000 Tote auf Seiten der Mahdisten, 48 Gefallene auf britischer Seite (Echoes of Battle). Hilaire Belloc fasste diese koloniale Überlegenheit im selben Jahr in seinem satirischen Gedicht „The Modern Traveller“ bitter-ironisch zusammen: „Whatever happens, we have got / The Maxim Gun, and they have not“ (Project Gutenberg).
Omdurman ist ein dunkles Kapitel der Kolonialgeschichte, und ich verwende es nicht leichtfertig. Aber es zeigt brutal, was passiert, wenn eine Seite einen Sprung in der Feuergeschwindigkeit macht und die andere nicht. Zwei Lehren daraus begleiten diesen Text: Kitchener siegte nicht durch das Gewehr allein, sondern weil Artillerie, Kanonenboote auf dem Nil und rund 20 Maxims als System funktionierten (Echoes of Battle). Und das europäische Monopol auf das Maschinengewehr hielt nur wenige Jahrzehnte (LibreTexts) – im Ersten Weltkrieg hatten es beide Seiten.
Übertragen auf heute: Die Angreifer haben gerade ihr Maxim bekommen. Viele Verteidiger stehen noch mit Musketen da.
Die Woche, in der die Warnung Realität wurde
- Google: Der erste Angriff ohne Mensch. Laut einem Bericht der Google Threat Intelligence Group und Mandiant vom 16. November haben Angreifer erstmals das Finden und Ausnutzen von Schwachstellen „without a human in the loop“ automatisiert (Google GTIG). Das Framework
exploit_agentvergleicht Software vor und nach einem Sicherheitsupdate, leitet die Lücke ab, schreibt den Exploit und führt ihn aus – gegen französische Websites aus Medien und Bildung (Politico). - FBI: ARTEX und die Drei-Stunden-Grenze. Das FBI warnte am 13. November vor ARTEX, einem Open-Source-Framework, das beliebige Sprachmodelle zum Angriffswerkzeug macht. Manche Angriffe gelangten damit in unter drei Stunden von der Zielauswahl zu privilegierten Zugängen, auch Akteure mit „minimal technical expertise“ fahren parallele Kampagnen, und mehr als 1.600 ARTEX-Konsolen sind öffentlich erreichbar (The Record). Über einen Supply-Chain-Angriff bei ConnectWise gelangten Angreifer an mehr als 2.250 nachgelagerte Tenants (SC Media).
- Und in Deutschland. Beim Hoster Mittwald aus NRW kompromittierte ein Angreifer 56 Kundenprojekte – ausgerechnet über den MCP-Server, mit dem Kunden ihre KI-Assistenten anbinden. In den Logs lagen teils nur Sekunden zwischen Schritten, für die ein Mensch deutlich länger bräuchte; einen harten Beweis für KI-Einsatz gibt es allerdings noch nicht (The Record).
Bezeichnend ist auch: Mandiant, CrowdStrike und Kroll mussten nach eigenen Angaben Unternehmen abweisen, die Notfallhilfe suchten (Yahoo News/NBC). Die Feuerwehr ist ausgebucht – und wer anruft, wenn es brennt, landet in der Warteschleife.
Der Mechanismus: Zeitkompression
Die Angriffe nutzen kaum neue Tricks. Gestohlene Zugangsdaten, ungepatchte Systeme, schwache Zulieferer – bekannt seit Jahrzehnten. Google betont, dass die Frameworks „familiar intrusion mechanics“ zu Angriffspfaden in Maschinengeschwindigkeit verketten (Google GTIG). Oder, wie Qualys es formuliert: KI hat kein neues Risiko geschaffen, sie hat die Zeit entfernt, das alte zu beheben (Qualys).
Jedes Sicherheitsupdate ist zugleich eine Wegbeschreibung zur Lücke. Früher brauchte es Expertenwochen, um sie zu lesen, heute reicht einem Agenten eine Nacht. CERT-EU beschreibt die neue Zeitachse: Schwachstellen werden in Minuten bis Stunden gefunden, in Tagen ausgenutzt, aber erst in Wochen bis Monaten sicher gepatcht (CERT-EU). Passend dazu stieg laut BSI die Zahl bekannter Schwachstellen von 10.803 im ersten auf 17.539 im zweiten Quartal 2026 (BSI). Google zählt bei Zero-Day-Exploits einen Anstieg von durchschnittlich 8 pro Monat im Jahr 2025 auf 22 allein im August 2026 (Google GTIG).
Das Muster kennt ihr aus der Blaupause der Disruption: KI schlägt zuerst dort durch, wo Arbeit digital ist und schnelles Feedback liefert. Ein Exploit funktioniert oder nicht – der perfekte Kreislauf für Agenten. Verteidiger dagegen bleiben laut BSI an Testaufwand, Freigabeprozesse, Wartungsfenster und begrenzte personelle Kapazitäten gebunden (BSI).
Kurz: Angreifer haben kein Change Advisory Board.
Warum die Abwehr zuerst KI braucht
Normalerweise bin ich der, der bremst und erst nach dem Prozess fragt. Hier nicht. Wer mit Musketen gegen Maschinengewehre antritt, braucht zuerst bessere Waffen – über die Taktik reden wir gleich.
1. Geschwindigkeit. Wenn ein Angreifer in drei Stunden zum Admin wird, ist „Alert sehen, Ticket, Bereitschaft anrufen, entscheiden“ strukturell zu langsam. Eye Security berichtete am 16. November von einem Angriff auf eine europäische E-Commerce-Plattform, bei dem die Angreifer-Agenten ihr Skript nach einer Sperre in rund drei Minuten anpassten, über 9.000 Anfragen pro Minute abfeuerten und entfernte Komponenten in unter einer Sekunde wiederherstellten (Security-Insider). Gegen so etwas hilft kein schnellerer Mensch. Eye Security antwortete deshalb mit eigenen KI-Agenten, die große Mengen an Sicherheitsdaten parallel auswerteten.
2. Volumen. Mehr Schwachstellen, mehr Alerts, dazu Hunderte nicht funktionierender Proof-of-Concepts, die nach dem PHP-Patch vom 21. Oktober trotzdem geprüft werden mussten (Google GTIG). Mengenprobleme löst man nicht mit Überstunden.
3. Wer zuerst sucht, findet zuerst. Bei den kritischen PHP-Lücken fanden laut OpenAI Frontier-Modelle die Schwachstellen vor den Angreifern und öffneten ein „Defender’s Window“ (OpenAI). Yann LeCun erwartet nur eine kurze Übergangsphase, bevor KI Software „härtet“ (Semafor) – der Schritt von Omdurman zum Ersten Weltkrieg, wenn beide Seiten das Maschinengewehr haben. Mag sein. Aber eine Übergangsphase überlebt nur, wer in ihr nicht untergeht.
4. Die Angreifer sind laut – für Maschinen. Die aktuellen Frameworks tauschen laut Google Tarnung gegen Tempo und hinterlassen viel forensischen Lärm (Google GTIG). Dieses Muster erkennt aber nur, wer selbst in Maschinengeschwindigkeit hinschaut – und das Fenster schließt sich mit besseren Modellen.
Deutschland ist davon weit entfernt: Laut BSI und TÜV-Verband setzen nur 31 Prozent der KI-nutzenden Unternehmen KI in der eigenen IT-Sicherheit ein, nur 11 Prozent haben Prozesse für KI-bezogene Vorfälle (BSI). Wir rüsten die Produktivität mit Agenten auf und lassen die Verteidigung im Schichtbetrieb.
But: It’s always the Process, Stupid!
Jetzt kommt der Teil, an dem ihr mich kennt 😉. „KI in die Abwehr“ heißt nicht: SOC-Agenten kaufen, Haken dran. Ohne geklärte Prozesse produziert ein Agent nur schneller Fehlalarme – oder schnellere Fehlentscheidungen.
Auch dafür ist der Eye-Security-Fall lehrreich. Die Verteidiger-Agenten hatten nur Lesezugriff, Menschen entschieden über Gegenmaßnahmen. Und ein Agent hielt die Verbindung eines Mitarbeiters fälschlich für Gäste-WLAN, andere Agenten übernahmen den Fehler, bevor er korrigiert wurde (Security-Insider). Die Lehre formulierte Eye Security selbst: Wer erst im Ernstfall klärt, wer entscheidet und was abgeschaltet werden darf, verliert wertvolle Zeit.
Hier schließt sich der Kreis zu Omdurman: Ein Maschinengewehr ohne Munition, Stellung und Befehlskette ist nur teures Metall. Das ist die Zentaurisierung, angewandt auf Sicherheit: Die Maschine übernimmt das Wie – korrelieren, triagieren, eindämmen in klar umrissenen Fällen. Der Mensch behält das Was – welches Risiko akzeptabel ist, wann der Shop offline geht. Diese Entscheidungen gehören vorher ins Playbook. Sonst warten Agenten in Maschinengeschwindigkeit auf einen Menschen im Meeting. Der pragmatische Weg ist gestufte Autonomie: mit Lese-Analysen beginnen, dann Live-Triage, dann schrittweise eng definierte Aktionen automatisieren (Mitiga).
Zwei Punkte gehören zwingend dazu:
Die eigene KI ist Angriffsfläche. Mittwald wurde über die KI-Schnittstelle kompromittiert. Beim „LLMJacking“ betreiben Angreifer mit gestohlenen Cloud-Zugängen Modelle auf Kosten der Opfer – mit Schäden von über 100.000 US-Dollar an einem einzigen Tag (Google GTIG). Wer Agenten in Prozesse einbaut, baut neue Türen ein.
Abwehrintelligenz ist eine Frage der Ownership. Erinnert ihr euch an die Ironie aus dem Juli? Bei Hugging Face blockierten die Guardrails westlicher Frontier-Modelle die Forensik, geholfen hat ein lokal betriebenes Open-Weight-Modell. Wer seine Verteidigung komplett an fremde Modelle mit fremden Regeln delegiert, steht im Ernstfall womöglich ohne Zugriff da. Das ist Intelligence Ownership in der sicherheitskritischen Variante: nicht Autarkie, sondern die bewusste Wahl, welche Abhängigkeit man sich in der Krise leisten kann.
Was das konkret heißt
- Patch-Zyklen neu bemessen. Wenn Exploits über Nacht entstehen, ist „nächstes Wartungsfenster“ keine Strategie. Priorisieren nach Ausnutzbarkeit, mit KI-Unterstützung.
- Detektion und Triage zuerst mit KI. Lesezugriff und parallele Analyse bieten das beste Verhältnis von Nutzen zu Risiko.
- Entscheidungsrechte vorab klären. Wer darf was abschalten, mit welcher Autonomiestufe für Agenten? Das gehört ins Playbook, nicht in den Krisenchat.
- Eigene KI-Schnittstellen härten. MCP-Server, API-Keys und Agenten-Identitäten brauchen Monitoring wie jedes privilegierte System.Einen guten Prüfrahmen liefern die OWASP Top 10 for Agentic Applications und das OWASP MCP Top 10. Und weil Agenten vor allem einfache Lücken in Serie ausnutzen, ist auch die klassische OWASP Top 10 für Webanwendungen aktueller denn je. Der Eye-Security-Angriff begann mit einer selbstgebauten Upload-Funktion.
- Seiteneingänge mitdenken. ARTEX zielt laut FBI gezielt auf Partnerportale, Legacy-Dienste und Drittanbieter-Integrationen (The Record).
Fazit: Die Übergangsphase ist jetzt
Ob KI in der Cybersicherheit eingesetzt wird, haben die Angreifer längst entschieden. Offen ist nur, ob die Verteidigung mithält – oder weiter mit Musketen im Schichtbetrieb arbeitet. Belloc würde seinen Vers heute wohl umschreiben: „Whatever happens, they have got / the agents – and we have not.“ Diesen Satz sollte sich kein Unternehmen leisten.
Gleichzeitig ist KI in der Abwehr ohne Prozess nur ein schnellerer Weg, die Kontrolle zu verlieren. Bestehen werden nicht die mit den meisten Security-Agenten, sondern die, die vorher geklärt haben, was ihre Agenten dürfen, wann ein Mensch entscheidet und wem die Intelligenz gehört, auf die sie sich im Ernstfall verlassen.
Denn am Ende gilt, was immer gilt:
It's always the process, stupid!
Live long and prosper 😉🖖